Annonce – sponsoreret indhold.
Et gæstenetværk på kontoret giver besøgende, samarbejdspartnere og leverandører nem adgang til internettet – uden at de samtidig får adgang til virksomhedens følsomme filer, printere eller interne systemer. Løsningen er blevet standard i moderne kontorer, men mange mindre og mellemstore virksomheder kører stadig med ét enkelt netværk, hvor alt og alle deler den samme forbindelse. Det skaber en unødig sikkerhedsrisiko, som heldigvis er enkel at eliminere, når man kender principperne bag korrekt netværksopdeling.
- Et gæstenetværk bør altid være logisk adskilt fra det interne netværk via VLAN-segmentering
- Uden opdeling kan gæsters enheder potentielt se og tilgå firmaets servere, fildrev og IoT-udstyr
- Professionel opsætning med udstyr som UniFi gør segmenteringen enkel at administrere og udvide
- En korrekt konfigureret løsning beskytter både virksomheden og giver gæster en god oplevelse
Hvorfor dit gæstenetværk skal være adskilt fra firmaforbindelsen
Forestil dig, at en gæst kobler sin bærbare computer på jeres Wi-Fi. Hvis netværket ikke er segmenteret, befinder den computer sig nu på samme netværk som jeres bogføringssystem, kundedata, IP-kameraer og medarbejdernes arbejdsstationer. Det er ikke nødvendigvis et problem, hvis gæsten har rene intentioner og en opdateret, malware-fri enhed – men det kan du ikke vide med sikkerhed.
Et veldesignet erhvervsnetværk opdeler trafikken, så gæster kun kan nå internettet, mens interne ressourcer forbliver utilgængelige. Det handler ikke om mistillid til besøgende, men om at reducere angrebsfladen. En inficeret enhed, der bringes ind udefra, kan ellers fungere som springbræt for malware eller uautoriseret adgang til virksomhedens systemer.
For virksomheder, der behandler persondata, er netværkssegmentering desuden relevant i forhold til GDPR. Datatilsynet forventer, at virksomheder træffer passende tekniske foranstaltninger for at beskytte personoplysninger. Et åbent netværk, hvor gæster og følsomme systemer deler infrastruktur, lever sjældent op til den forventning.
Hvad VLAN-segmentering betyder i praksis
VLAN står for Virtual Local Area Network og er den teknologi, der gør det muligt at opdele et fysisk netværk i flere logisk adskilte netværk. Tænk på det som at have flere separate kontorer inde i det samme bygningskompleks – med hver sin indgang og uden forbindelse mellem rummene.
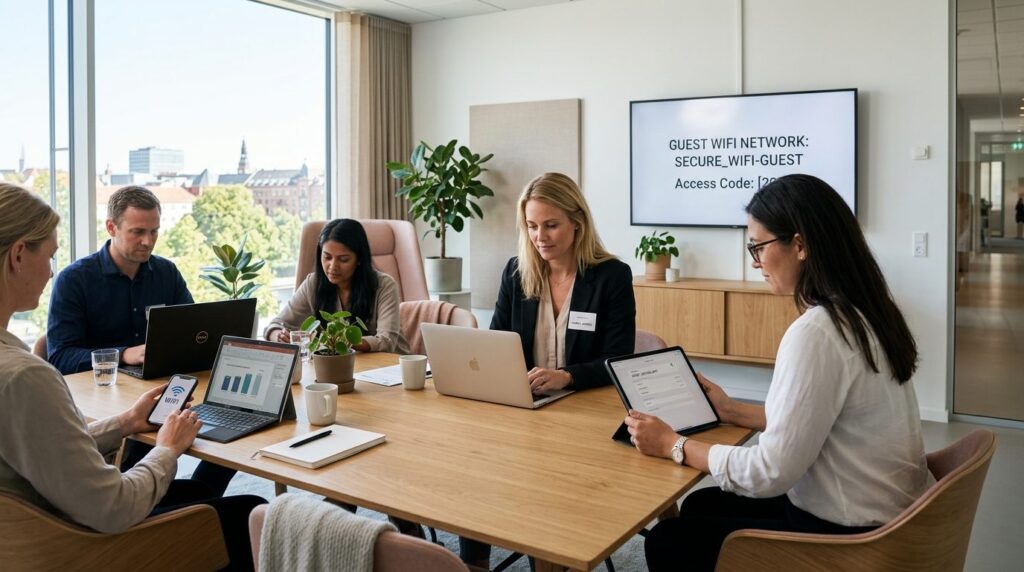
I praksis fungerer det sådan, at jeres switch og access points tildeler enheder til forskellige VLAN baseret på, hvilket Wi-Fi-netværk de forbinder til, eller hvilken port de er sat i. Et typisk setup kan se sådan ud:
- VLAN 10 – Internt netværk: Medarbejdernes computere, servere, fildrev og printere
- VLAN 20 – Gæstenetværk: Kun internetadgang, ingen adgang til interne ressourcer
- VLAN 30 – IoT og udstyr: IP-kameraer, smart-termostater, konferenceudstyr
Firewall-regler mellem disse VLAN sikrer, at trafikken kun kan flyde i de retninger, I ønsker. Gæstenetværket får typisk en regel, der siger: “Du må tale med internettet, men ikke med noget som helst på de andre VLAN.”
Det smarte er, at alt dette kan køre på det samme fysiske udstyr. I behøver ikke separate routere eller kabler til hvert netværk. Segmenteringen sker i softwaren, hvilket gør løsningen både billigere og nemmere at vedligeholde.
Sikkerhedsrisici du undgår med korrekt opdeling
Uden segmentering åbner I for en række konkrete risikoscenarier, som mange virksomheder ikke tænker over i hverdagen:
Lateral bevægelse ved malware-angreb: Hvis en gæsts enhed er inficeret med malware, kan den potentielt scanne netværket og finde sårbare enheder. Med segmentering rammer den en mur og kan ikke nå jeres interne systemer.
Utilsigtet adgang til delte ressourcer: Mange virksomheder har netværksdrev eller printere, der er synlige for alle på netværket. En gæst kunne ved et uheld – eller med vilje – tilgå fortrolige dokumenter.
Man-in-the-middle-angreb: En ondsindet aktør på et usegmenteret netværk kan potentielt opsnappe trafik mellem enheder. Segmentering begrænser denne mulighed markant.
Kompromitteret IoT-udstyr: IP-kameraer og smart-enheder er notorisk dårligt sikrede. Ligger de på samme netværk som jeres kritiske systemer, kan et hacket kamera blive indgangen til jeres data.
Center for Cybersikkerhed anbefaler netværkssegmentering som en grundlæggende sikkerhedsforanstaltning for danske virksomheder. Det er ikke en avanceret enterprise-løsning, men en basishygiejne, der bør være på plads i alle professionelle miljøer.
Sådan fungerer en professionel opsætning med UniFi
UniFi-platformen fra Ubiquiti er blevet populær i mindre og mellemstore virksomheder, fordi den tilbyder enterprise-funktioner til en overkommelig pris. Systemet består typisk af en gateway (router), managed switches og access points, der alle administreres fra én samlet controller – enten lokalt eller i skyen.
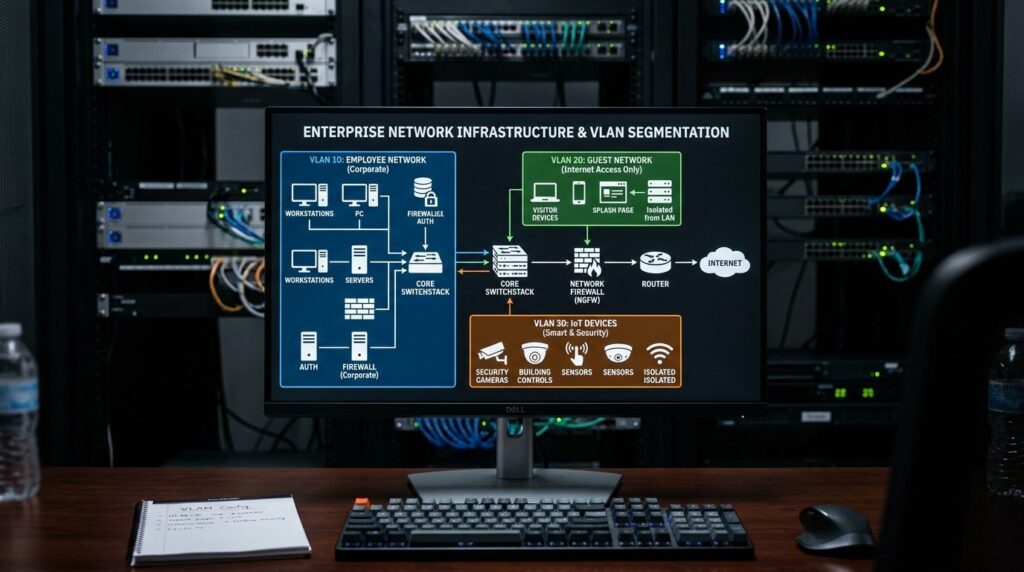
Når det gælder gæstenetværk, tilbyder UniFi flere funktioner, der gør opsætningen både sikker og brugervenlig:
Gæsteportal med vilkår: I kan opsætte en velkomstside, hvor gæster accepterer jeres brugsvilkår, før de får adgang. Det skaber dokumentation og giver en professionel oplevelse.
Tidsbegrænset adgang: Gæster kan automatisk miste adgang efter et bestemt antal timer, så I ikke har gamle enheder hængende på netværket.
Båndbreddebegrænsning: I kan sætte et loft over, hvor meget båndbredde gæstenetværket må bruge, så jeres medarbejderes arbejde ikke påvirkes af en gæst, der streamer video.
Isolering af klienter: Selv inden for gæstenetværket kan enheder isoleres, så de ikke kan se hinanden. En gæsts computer kan dermed ikke scanne andre gæsters enheder.
Selve opsætningen kræver, at man konfigurerer VLAN korrekt på både gateway, switches og access points. Det er her, mange kommer galt af sted, fordi en enkelt fejlkonfiguration kan betyde, at segmenteringen ikke virker som tiltænkt – eller at legitim trafik blokeres.
Trin-for-trin: Grundprincipperne i opsætningen
Selvom den konkrete konfiguration afhænger af jeres specifikke udstyr og behov, følger en typisk opsætning disse overordnede trin:
- Planlæg jeres VLAN-struktur: Beslut hvilke segmenter I har brug for. Start simpelt – et internt netværk og et gæstenetværk er ofte tilstrækkeligt for mindre kontorer.
- Konfigurer VLAN på gateway/router: Opret de virtuelle netværk med hver deres IP-range. Gæstenetværket kunne fx bruge 192.168.20.x, mens det interne bruger 192.168.10.x.
- Opsæt firewall-regler: Definer hvilken trafik der må passere mellem segmenterne. Gæstenetværket bør kun have udgående adgang til internettet.
- Konfigurer switches: Sørg for, at switchporte er sat op til at håndtere de relevante VLAN (tagged/untagged afhængigt af, hvad der er tilsluttet).
- Opret separate SSID’er på access points: Lav et Wi-Fi-netværk til medarbejdere og et til gæster, hvor hvert SSID er mappet til det korrekte VLAN.
- Test grundigt: Forbind en enhed til gæstenetværket og verificer, at du kan nå internettet, men ikke interne ressourcer. Prøv at pinge servere og tilgå fildrev – det bør fejle.
Hvis I er usikre på jeres nuværende setup, kan det være værd at få en professionel vurdering. Fejl i netværkskonfigurationen er ofte usynlige i daglig drift, men kan have alvorlige konsekvenser ved et sikkerhedsbrud.
Typiske fejl og hvad du skal holde øje med
Selv virksomheder, der har forsøgt at opsætte gæstenetværk, laver ofte fejl, der underminerer sikkerheden:
Manglende firewall-regler mellem VLAN: At oprette separate VLAN er ikke nok i sig selv. Uden eksplicitte firewall-regler kan trafikken stadig flyde frit mellem segmenterne på mange systemer.
Forkert switch-konfiguration: Hvis en switch-port ved en fejl er sat til at tillade alle VLAN (trunk-mode), kan en teknisk kyndig person potentielt hoppe mellem netværkene.
Gæsteportal uden isolation: En flot velkomstside er ikke det samme som segmentering. Tjek at der faktisk er VLAN-opdeling bag ved.
Glemsomme undtagelser: Over tid tilføjes ofte undtagelser (“printeren skal kunne nås fra gæstenetværket”). Hver undtagelse er et potentielt sikkerhedshul.
Ingen løbende vedligeholdelse: Firmware-opdateringer, ændringer i konfiguration og nye enheder kan påvirke segmenteringen. Netværket bør dokumenteres og gennemgås periodisk.
Hvornår giver det mening at hente ekspertise udefra?
For meget små kontorer med simpel infrastruktur kan en teknisk interesseret medarbejder ofte klare opsætningen selv, særligt hvis der allerede er UniFi-udstyr installeret. Men der er situationer, hvor professionel hjælp er en god investering:
- I har et eksisterende netværk, der skal omstruktureres uden nedetid
- Der er komplekse krav med flere VLAN (gæster, IoT, kameraer, servere)
- I mangler intern dokumentation over den nuværende opsætning
- Sikkerhed er forretningskritisk, fx ved håndtering af følsomme kundedata
- I oplever problemer med ustabil Wi-Fi eller dækning, der skal løses samtidig
En professionel opsætning inkluderer typisk dokumentation, der gør det muligt at vedligeholde og fejlfinde netværket efterfølgende – også hvis I vælger at håndtere den daglige drift selv.
Ofte stillede spørgsmål
Kan gæster på gæstenetværket se hinandens enheder?
Det afhænger af konfigurationen. De fleste professionelle løsninger tilbyder “klient-isolering”, der forhindrer enheder på samme netværk i at kommunikere direkte. Det bør aktiveres på gæstenetværket for at forhindre, at en kompromitteret enhed kan angribe andre gæsters computere.
Påvirker et gæstenetværk hastigheden for medarbejderne?
Ikke nødvendigvis. Med korrekt opsætning kan I allokere en bestemt andel af båndbredden til gæstenetværket. Desuden kører trafikken typisk på det samme fysiske udstyr, så der er ingen ekstra flaskehalse. Hvis gæster bruger meget båndbredde, kan I sætte begrænsninger specifikt for det segment.
Er det nok at have et separat Wi-Fi-navn til gæster?
Nej. Et separat SSID (Wi-Fi-navn) uden underliggende VLAN-segmentering giver kun en illusion af adskillelse. Enhederne kan stadig befinde sig på samme netværk og potentielt kommunikere. Ægte sikkerhed kræver VLAN-opdeling med tilhørende firewall-regler.
Hvad koster det at opsætte et segmenteret netværk?
Prisen afhænger af omfanget og det eksisterende udstyr. Hvis I allerede har managed switches og en gateway, der understøtter VLAN, kan selve konfigurationen ofte klares på få timer. Mangler I udstyret, skal det indkøbes, men UniFi-platformen er generelt prisvenlig sammenlignet med traditionelle enterprise-løsninger.
About the Author